
Identifican una brecha crítica en Android que afecta a millones de teléfonos con versiones antiguas
Actualidad02/11/2026 REDACCIÓN
La falla, denominada «SMS de la muerte», permite bloquear dispositivos e interrumpir servicios móviles sin que la víctima interactúe o reciba advertencia alguna.
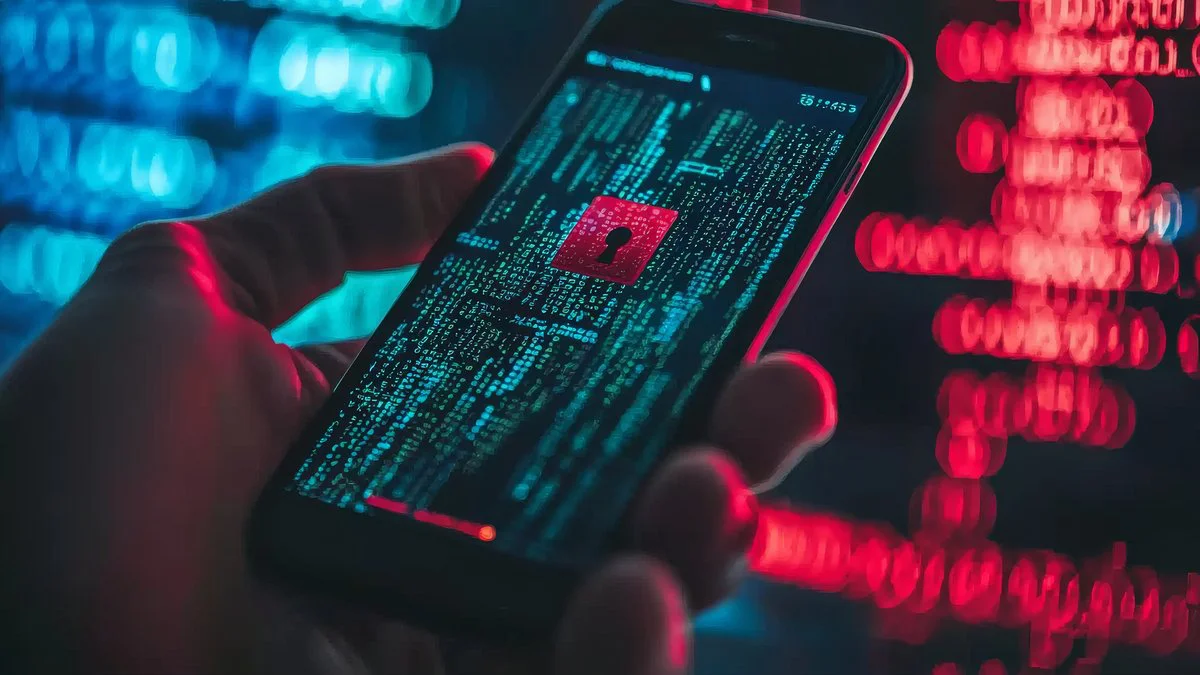
Dispositivos con Android 12 y 13 aún se encuentran expuestos a una brecha de seguridad crítica, conocida como el «SMS de la muerte». Un ataque con solo 20 mensajes maliciosos puede dejar a los teléfonos atrapados en bucles de reinicio. Esto obliga a los usuarios a realizar un restablecimiento de fábrica para recuperar el funcionamiento del equipo.
Esta vulnerabilidad fue identificada por un especialista en seguridad informática, quien encontró que permite a atacantes vulnerar dispositivos de forma remota y completamente silenciosa. El envío de un simple mensaje de texto es suficiente para ejecutar el exploit.
OTRAS NOTICIAS:
Los ciberdelincuentes logran con este método interrumpir el servicio de telefonía móvil, incluyendo las llamadas de emergencia. Además, provocan el bloqueo de los dispositivos afectados.
Mark Blah, el investigador responsable del hallazgo, señaló que Google corrigió el problema en una actualización lanzada en octubre. Este parche es aplicable a las versiones 14 a 17 de su sistema operativo móvil.
OTRAS NOTICIAS:
Pese a la solución de Google, el experto notó que los dispositivos que usan Android 12 y 13 siguen siendo vulnerables. Estas versiones más antiguas no recibieron el parche de seguridad necesario.
En sus pruebas, un smartphone con Android 12 se reiniciaba en modo de recuperación aproximadamente cada 90 segundos. Esta situación persistía hasta que el usuario se veía forzado a un restablecimiento de fábrica.
OTRAS NOTICIAS:
Las actualizaciones de seguridad de Android se instalan automáticamente en los dispositivos compatibles. Sin embargo, su disponibilidad final depende del fabricante del dispositivo y del operador de telefonía móvil. Puede ser necesario un reinicio para completar la instalación del parche.
Según la publicación Bleeping Computer, este ataque es una falla de denegación de servicio del tipo «cero clic». La vulnerabilidad no requiere ninguna interacción por parte de la víctima, lo que la hace aún más peligrosa al no emitir advertencias o señales previas.
Te puede interesar