Ciberataques masivos lanzan falsas alertas nucleares en Rusia y Ucrania
Actualidad02/11/2026 REDACCIÓN
Aplicaciones móviles en ambos países fueron blanco de intrusiones que difundieron mensajes sobre ojivas y peligro de radiación a sus usuarios.
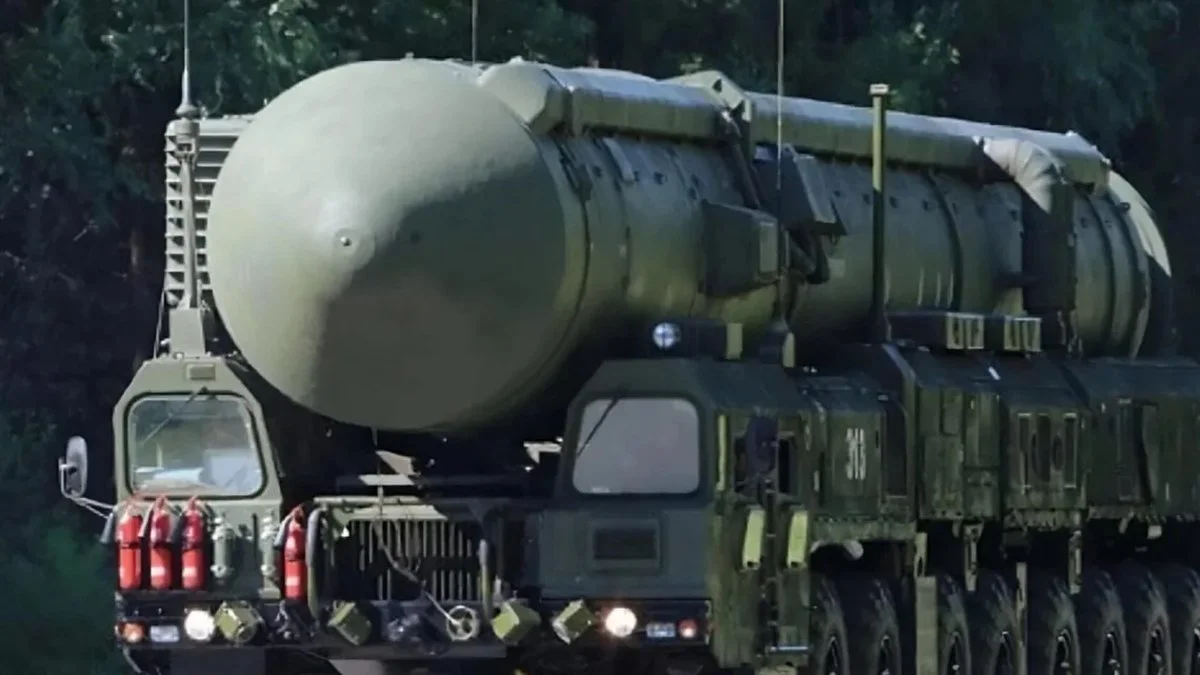
Un reciente ciberataque a la aplicación móvil de alerta aérea en Ucrania provocó el envío de notificaciones falsas sobre peligro de radiación, ataques químicos y la amenaza de combates urbanos a sus usuarios. En la misma aplicación, apareció un mensaje en ruso que rezaba: «¡Saludos! En toda Ucrania ahora habrá alerta nuclear. ¡No se preocupen, fue lanzado un Oreshnik!», en referencia a un misil hipersónico ruso de alcance medio con capacidad nuclear opcional.
Ante la situación, la Fuerza Aérea de Ucrania reconoció en su canal de Telegram que «la aplicación Air Alert probablemente ha sido comprometida». La entidad instó a la calma, asegurando que «¡No hay riesgo de radiación! Mantenga la calma y siga nuestros mensajes en nuestro canal».
OTRAS NOTICIAS:
La propia aplicación de alerta aérea ucraniana informó en la misma red de mensajería que «terceros llevaron a cabo una intrusión no autorizada en el funcionamiento de la aplicación». Por ello, desactivaron las notificaciones push y suspendieron temporalmente su funcionamiento. El Centro de Comunicaciones Estratégicas de Ucrania, SPRAVDI, responsabilizó a Rusia por este ciberataque en una publicación en su cuenta de X.
En paralelo, el Ministerio de Emergencias de Rusia también sufrió un ciberataque en su aplicación móvil, lo que generó que sus usuarios recibieran notificaciones sobre el lanzamiento de “ojivas nucleares” contra todas las regiones del país. Este incidente fue indicado por el medio independiente ruso Meduza.
OTRAS NOTICIAS:
Emergencias de Rusia confirmó el ataque y admitió que «los malhechores lograron efectuar un envío masivo de mensajes con informaciones falsas a la población». Sin embargo, la cartera indicó que el sistema de alerta total del país no se vio afectado, según reportaron el sitio DW y Noticias Argentinas.
Por otra parte, el canal de Telegram independiente ruso Astra reveló que el proveedor de hospedaje de sitios web Beget, uno de los más grandes de Rusia, también fue hackeado. Beget es crucial, ya que su infraestructura soporta más de 700.000 dominios activos en el segmento ruso de internet. El portal Down Detector, que monitorea fallas en recursos de red, registró numerosas quejas sobre el funcionamiento de los servicios alojados en Beget.
OTRAS NOTICIAS:
Además, en la víspera, un grupo de hackers bielorrusos había declarado haber comprometido los servidores del Servicio Federal de Estadísticas de Rusia, Rosstat, afectando a unos 25.000 ordenadores. Este ataque permitió apropiarse de 23 terabytes de información sensible, incluyendo las bajas rusas en la guerra de Ucrania.
Te puede interesar